Sécurité et conformité
Lynx Compliance - Certification (ISO 27001 + SOC 2 mandatory artifacts)
Les registres du système de management ISO 27001, article par article
lynx_compliance_certification
· v19.0.1.3.1
· Complément
Certification ajoute les registres qu'un système de management ISO 27001 doit tenir en plus des contrôles : périmètre, déclaration d'applicabilité, audits internes et leurs constats, non-conformités et actions correctives, revues de direction, objectifs de sécurité et acceptation des risques par signature.
Il couvre aussi les registres des articles 4 à 10 : parties intéressées, méthode d'appréciation des risques, plans de traitement, compétences, communication, documents maîtrisés, programme d'audit et amélioration continue.
Pourquoi les équipes le choisissent
Ce que Lynx Compliance - Certification (ISO 27001 + SOC 2 mandatory artifacts) fait pour vous
Déclaration d'applicabilité
Figée en versions numérotées avec une empreinte SHA-256, vérifiable ensuite et envoyée pour signature.
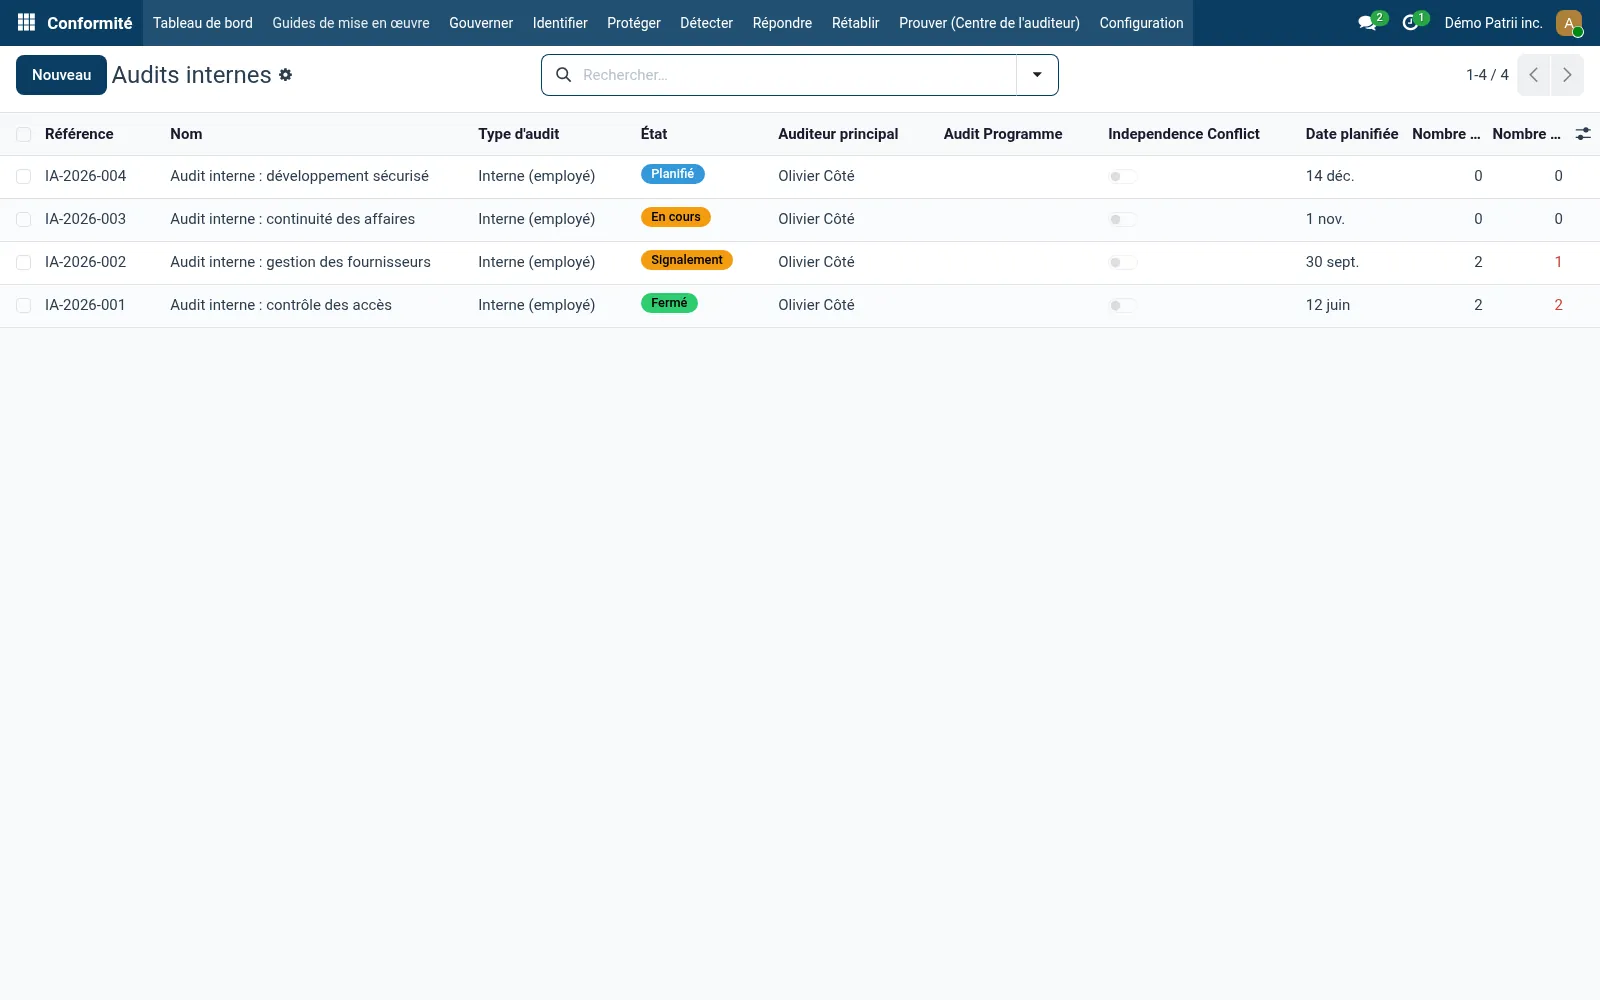
Audits internes
Programme d'audit, audits avec périmètre et critères, et constats de la non-conformité majeure à la bonne pratique.
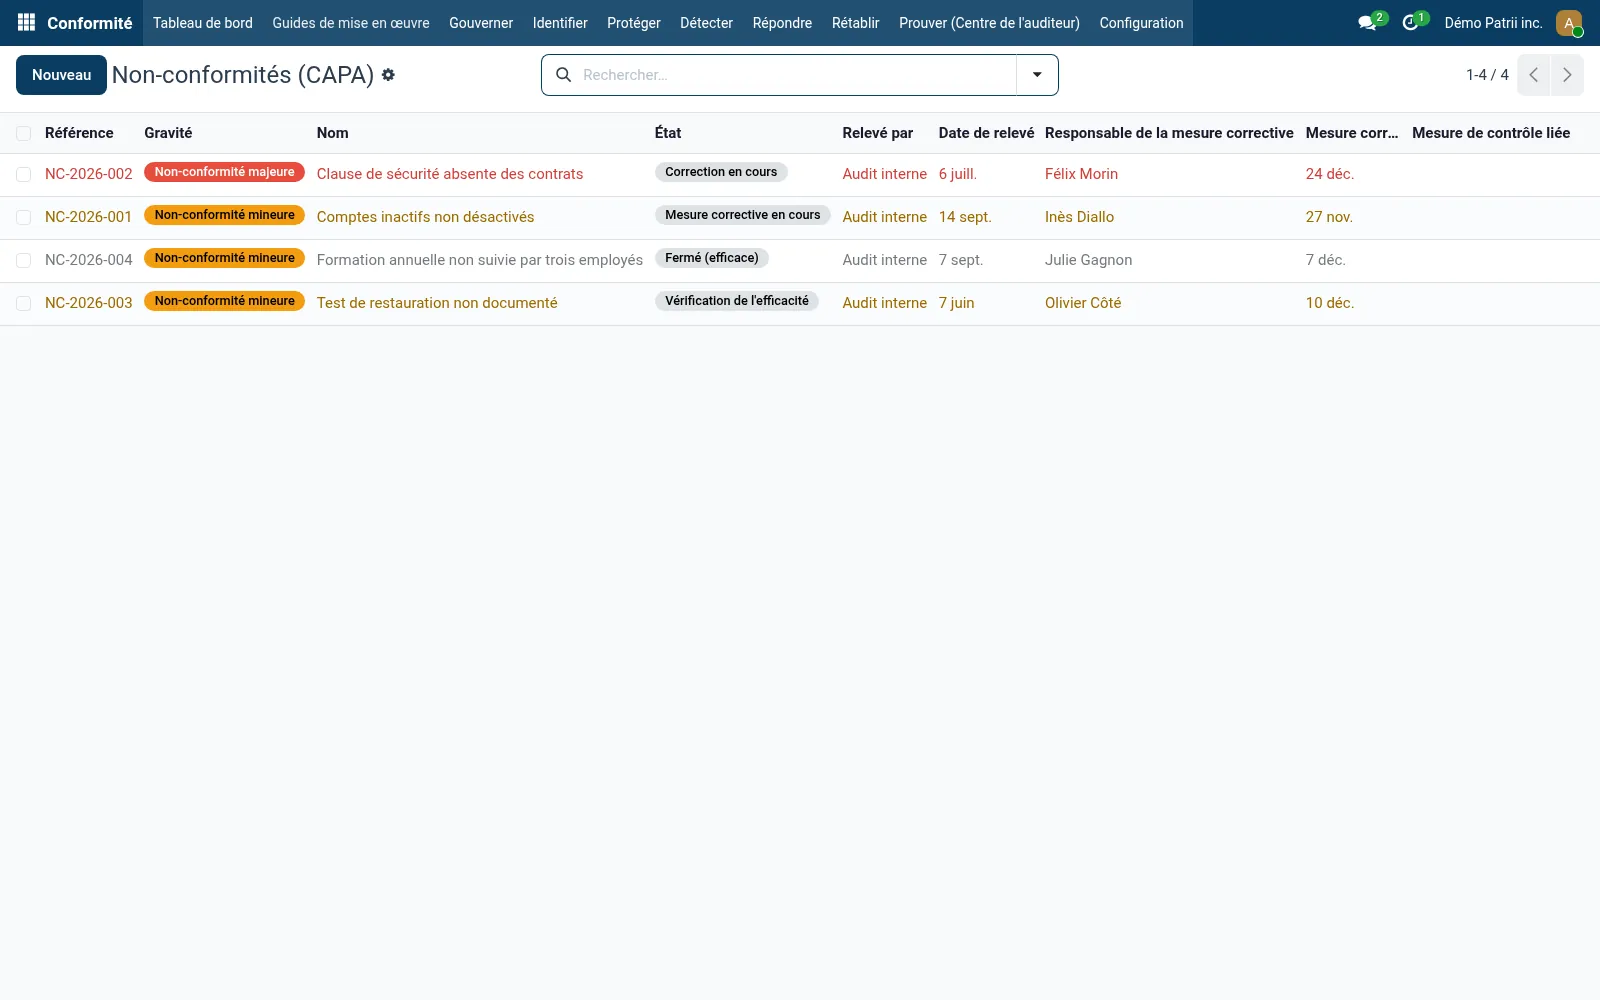
Non-conformités et actions correctives
Correction, cause, action corrective et vérification de l'efficacité, du constat à la fermeture.
Revue de direction
Les éléments d'entrée et de sortie prévus par la norme, avec participants, décisions et actions.
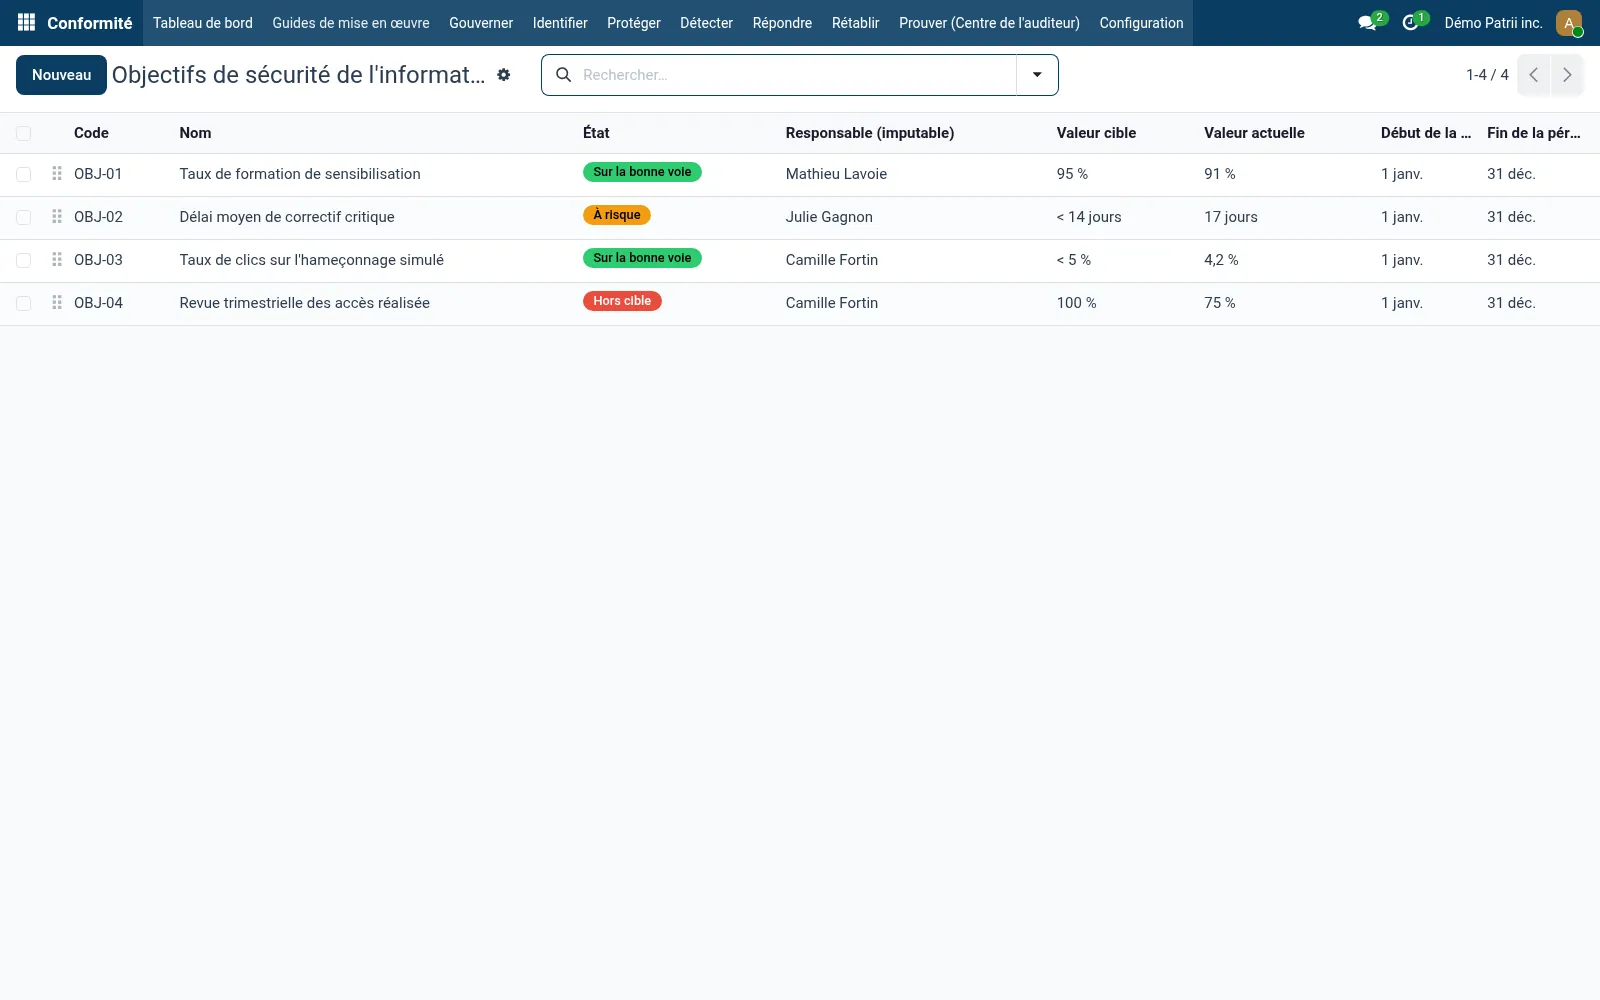
Objectifs de sécurité
Cible, valeur actuelle et seuils, suivis en bonne voie, à risque ou hors cible.
Visite guidée
Voyez-le en action
Essayer Lynx Compliance - Certification (ISO 27001 + SOC 2 mandatory artifacts) de votre équipe.
Essai gratuit, sans carte de crédit. Parlez à l'équipe des ventes quand vous êtes prêt.